


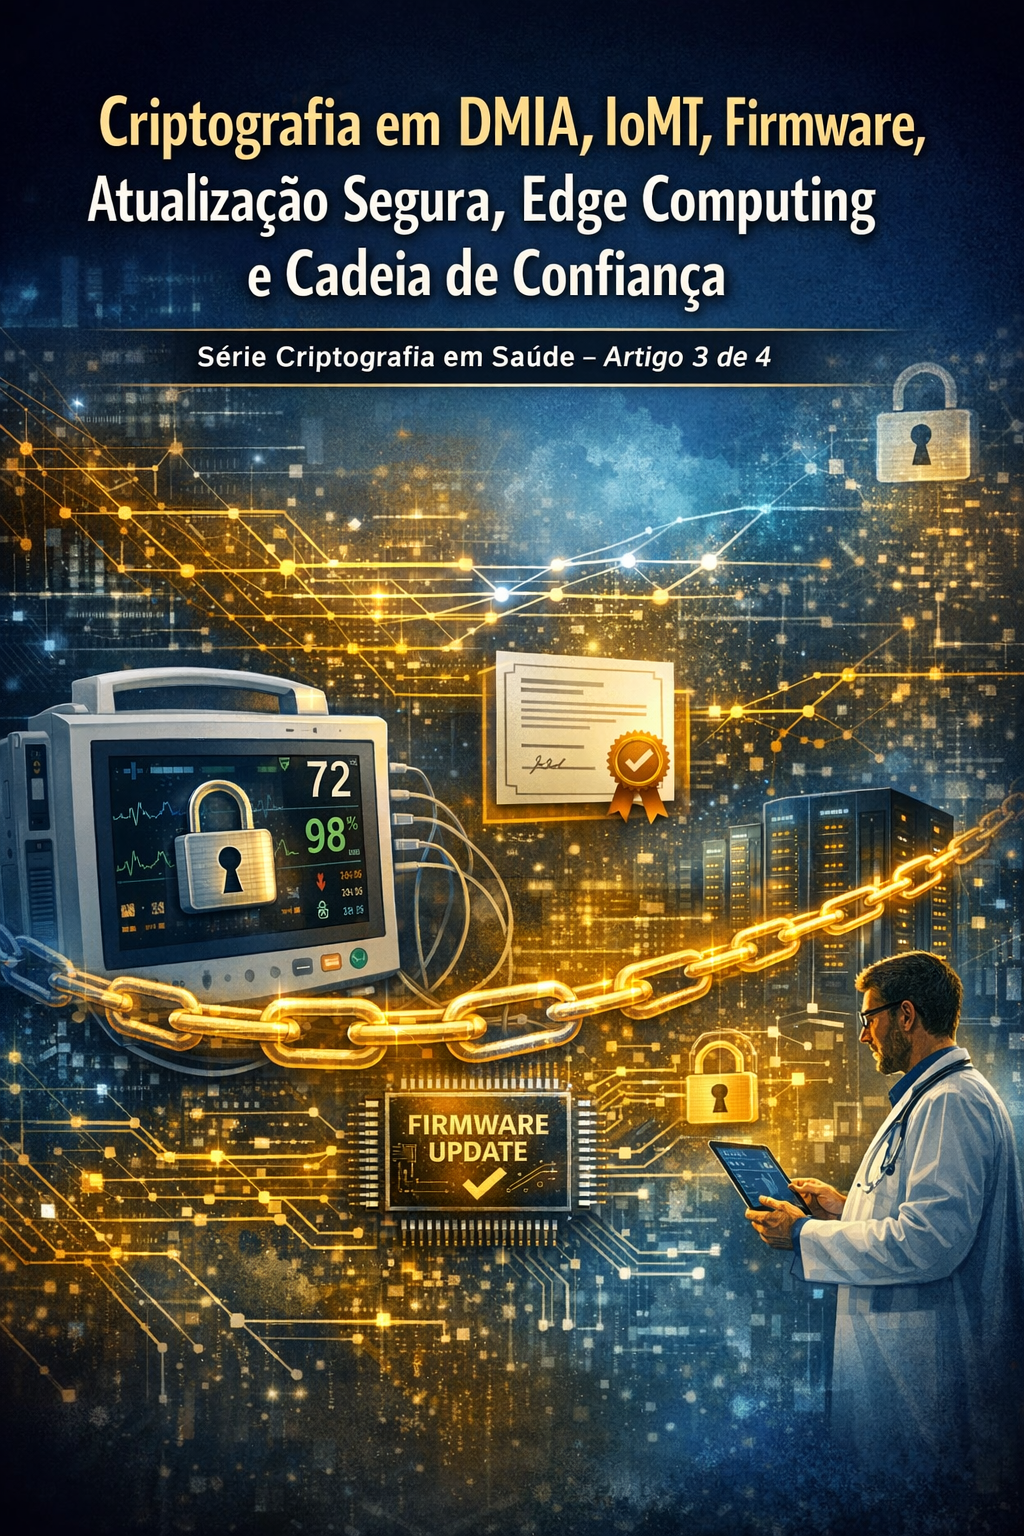
SÉRIE CRIPTOGRAFIA EM SAÚDE
ARTIGO 3 DE 4
Título Completo
Criptografia em Dispositivos Médicos Inteligentes (DMIA), IoMT, Firmware, Atualização Segura,
Edge Computing e Cadeia de Confiança
Autoria
Ricardo Costa Val do Rosário, PhD
Médico Angiologista e Cirurgião Cardiovascular
Especialização em Carreira de Inteligência Artificial (IA) – Alura/SP
Cursando Especialização em Carreira de Cloud Security – Alura/SP
Belo Horizonte – 2026
Declaração de Legitimidade de Autoria e Conformidade com LGPD
Redação desenvolvida pelo autor com apoio instrumental de ChatGPT  (OpenAI)
e Microsoft Copilot 365 para organização e refinamento textual. O conteúdo final
foi criticamente revisado pelo autor, que assume integral responsabilidade,
sem inserção de dados identificáveis de pacientes.
Resumo executivo
- O primeiro artigo desta série demonstrou que a criptografia é fundamento estrutural
da segurança assistencial.

- O segundo mostrou como essa proteção se distribui ao longo de prontuários, telemedicina,
PACS, nuvem e integração hospitalar.

- Este terceiro artigo avança para um ponto ainda mais sensível: a confiabilidade criptográfica
dos próprios dispositivos médicos inteligentes (DMIA).

Em hospitais contemporâneos, não basta proteger apenas o dado. É indispensável proteger
também:
1.	a origem do dado,
2.	a identidade do equipamento que o produz,
3.	a integridade do firmware que governa seu funcionamento,
4.	a legitimidade da atualização aplicada,
5.	a ia de confiança que autoriza aquele dispositivo a ingressar na IoMT institucional.

Em outras palavras: a segurança de um DMIA não começa no prontuário e não termina
no canal de transmissão. Ela começa no momento em que se pergunta:
1. quem é este dispositivo,
2. qual software ele está executando,
3. quem o autorizou,
4. por qual cadeia de confiança ele foi validado
5. como a instituição saberá que ele não foi adulterado?

    É aqui que entram as assinaturas digitais, tais como:
1.	os certificados X.509,
2.	a PKI,
3.	as listas de revogação,
4.	o OCSP,
5.	o TLS 1.3, o
6.	mTLS,
7.	o boot seguro,
8.	a atualização autenticada,
9.	a governança do ciclo de vida criptográfico dos equipamentos.

    Em Medicina, uma falha nesses elementos pode significar:
1.	erro diagnóstico,
2.	indisponibilidade assistencial,
3.	fraude documental,
4.	contaminação de bases clínicas
5.	perda da legitimidade de decisões apoiadas por IA.
1. Contextualização
    A Medicina moderna deixou de depender apenas de estruturas anatômicas e fisiológicas
para depender também de inúmeras estruturas computacionais diversas, que, modo definitivo
e progressivo, passaram a compor a infraestrutura invisível do cuidado. São exemplos:
1. monitores multiparamétricos,
2. bombas de infusão,
3. ventiladores,
4. ultrassons,
5. estações de imagem,
6. gateways clínicos,
7. dispositivos vestíveis,
8. sistemas de apoio à decisão,
9. motores de IA.

Esse novo cenário produziu uma mudança silenciosa, porém decisiva: o problema da segurança
já não se resume à proteção do banco de dados ou do portal institucional.

O problema deslocou-se para a própria confiabilidade operacional dos nós que compõem a rede
clínica. Um DMIA pode:
1.	transmitir parâmetros aparentemente corretos e ainda assim estar tecnicamente comprometido.
2.	portar certificado expirado,
3.	conter certificado revogado,
4.	abrigar um firmware adulterado,
5.	utilizar biblioteca insegura,
6.	ter uma cadeia de atualização corrompida
7.	ter sua identidade clonada.

Se a instituição não consegue validar esses elementos com rigor criptográfico, ela passa a operar
em um regime de confiança presumida, e não de confiança verificada.
Em ambiente hospitalar, isso é grave. Um dispositivo aceito indevidamente na IoMT não representa
apenas uma superfície de ataque digital. Ele se converte em potencial vetor de:
1.	alteração de dados clínicos,
2.	indisponibilidade de serviços,
3.	propagação lateral,
4.	contaminação de logs,
5.	quebra da rastreabilidade,
6.	comprometimento do valor assistencial da informação.


 Conte com o apoio da comunidade Alura na sua jornada. Abraços e bons estudos!